Geladeiras hackeadas: como controladores esquecidos fritaram supermercados na Europa
Ataques a sistemas de refrigeração atingiram supermercados em nove países europeus e provocaram perdas de toneladas de alimentos.

O Que Você Precisa Saber
- Nove países afetados: hackers atacaram sistemas de refrigeração de supermercados e açougues em diferentes partes da Europa. Não há evidências de uso de inteligência artificial, e os responsáveis continuam desconhecidos.
- Temperaturas extremas: na Suécia, refrigeradores e congeladores foram configurados remotamente para 50 °C. Na Grécia, invasores tentaram elevar a temperatura de um equipamento de açougue para 150 °C.
- Falhas básicas de segurança: nada de tecnologia sofisticada. Os invasores exploraram controladores conectados à internet, programas desatualizados e senhas de fábrica.
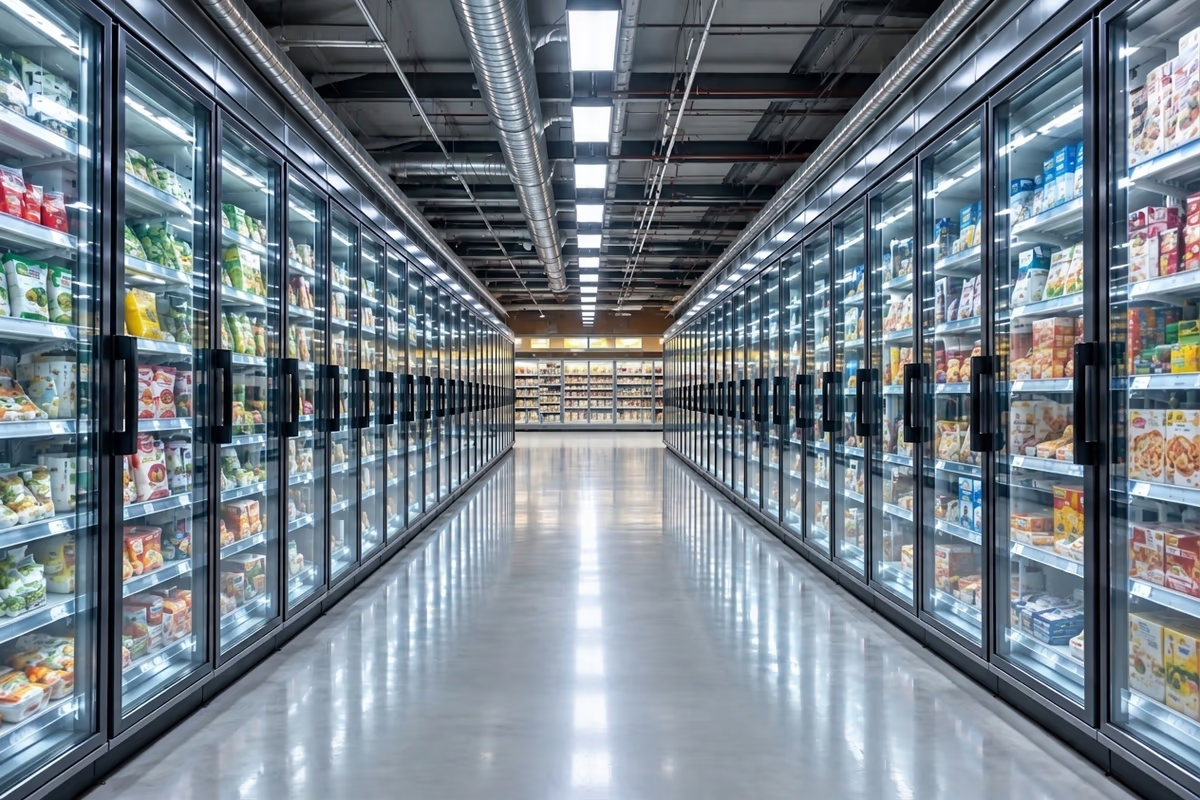
Imagine abrir a loja às 4h da manhã e descobrir que o congelador está configurado para 150 °C. Foi o que aconteceu a um açougueiro em Atenas. Na Suécia, equipamentos de refrigeração de um supermercado também foram configurados para 50 °C. Na segunda-feira, 2 de novembro, estabelecimentos na Bélgica, Luxemburgo, Irlanda, Itália e Estônia também relataram problemas. O resultado foi toneladas de alimentos perdidos e prejuízos de milhões.
Não foi sofisticado, e esse é o problema
O episódio repete um ataque ocorrido semanas antes, que atingiu centenas de lojas na França, Bélgica e Holanda. A investigação francesa apontou módulos de controle remoto de refrigeração comprometidos fabricados pela dinamarquesa Danfoss e pela americana Copeland.
A agência francesa ANSSI citou os controladores AK-SM e AK-SC (Danfoss) e os sistemas xweb (Copeland e Dixell). A Danfoss disse que a maioria dos equipamentos afetados é antiga e não recebe mais atualizações. A Copeland identificou uma vulnerabilidade em controladores descontinuados.
Segundo informações da Associated Press (AP), Nicole Carignan, da Darktrace, afirma que os invasores não exploraram uma vulnerabilidade zero-day, ou seja, uma falha ainda não corrigida pelo fabricante quando foi explorada. Os invasores entraram por:
- controladores conectados diretamente à internet;
- firmware desatualizado;
- senhas padrão, as de fábrica, que ninguém trocou.
Richard Horne, do Centro Nacional de Segurança Cibernética do Reino Unido, confirmou que as geladeiras francesas estavam “conectadas diretamente à internet com senhas padrão”.
Por que uma geladeira está na internet?
A conexão tem justificativa econômica. Segundo Katerina Mitrokotsa, da Universidade de St. Gallen, as redes de varejo monitoram temperaturas 24 horas por dia em centenas de lojas. Também recebem alertas antes que os alimentos estraguem, reduzem o consumo de energia e permitem que técnicos resolvam problemas remotamente.
O lado ruim é que cada equipamento conectado vira um ponto de entrada na rede. “Uma geladeira não parece representar um risco de segurança, e é exatamente por isso que os atacantes gostam dela”, diz Mitrokotsa.
Carignan acrescenta que as empresas investem pesado em IA e transformação digital. Já os sistemas que mantêm “os alimentos refrigerados, a água potável e as luzes acesas” costumam rodar em hardware sem investimento desde a instalação.
IA? Não desta vez
Os ataques ocorrem em meio à polêmica sobre sistemas de IA que teriam invadido organizações sem controle humano. Mesmo assim, os especialistas afirmam que não há evidências de envolvimento de IA nos ataques. “As técnicas não a exigiam”, afirmou Carignan. Paul Chichester, do centro britânico, disse que o ataque “explorou vulnerabilidades que já existiam há muito tempo”.
Ainda sem autoria nem motivo
Ninguém sabe quem está por trás dos ataques nem por quê. A ANSSI investiga desde meados de outubro e mantém um alerta, publicado em 12 de outubro, que é atualizado com frequência. A Itália convocou reuniões de cibersegurança e inteligência, e a Comissão Europeia fez o mesmo. O porta-voz Thomas Regnier disse que os incidentes “não são isolados” e que a Europa precisa ser “coletivamente resiliente”.
Em Atenas, uma das medidas adotadas foi desligar o Wi-Fi das unidades de refrigeração. Um técnico levou duas horas para retomar o controle dos equipamentos.
Fontes e Referências
- Skai News: Hackers target commercial refrigerators in Greece
- Associated Press (AP News): Supermarkets across Europe hit by cyberattack on refrigerators
- The Washington Post: France supermarkets hacked and cybercrime investigation
- CERT-FR (ANSSI): Alerte de sécurité oficial (CERTFR-2026-ALE-012)
- Reuters: UK cybersecurity warnings and critical infrastructure reports