Microsoft Desmantela EvilTokens, Serviço de Cibercrime que Usava IA em Todo o Ataque
Serviço vendido no Telegram por assinatura mensal usava inteligência artificial para invadir e-mails, mapear vítimas e planejar fraudes financeiras em escala global.

🔍 O Que Você Precisa Saber: EvilTokens
- A IA não só escrevia mensagens — ela ESCOLHIA as vítimas: O chatbot analisava até 5.000 e-mails comprometidos simultaneamente, mapeando relações de confiança e identificando quem seria mais lucrativo de personificar.
- O “phishing de código de dispositivo”: A vítima recebia iscas personalizadas (propostas de licitação, contratos, alertas de senha) e, ao clicar, era direcionada a um processo que gerava um código fraudulento. Ela então digitava esse código na página LEGÍTIMA da Microsoft — sem inserir senha alguma — e concedia acesso à própria conta. A técnica explorava um sistema criado originalmente para TVs.
- Criminosos também usaram IA para CRIAR a ferramenta: A plataforma foi desenvolvida em grande parte com “vibe coding”, mostrando como a inteligência artificial reduziu barreiras tanto para construir quanto para operar ataques em escala global.
A Microsoft anunciou o desmantelamento da EvilTokens, uma plataforma de cibercrime que usava inteligência artificial em todas as etapas de um ataque — desde a invasão de contas de e-mail até a elaboração de golpes financeiros sofisticados.
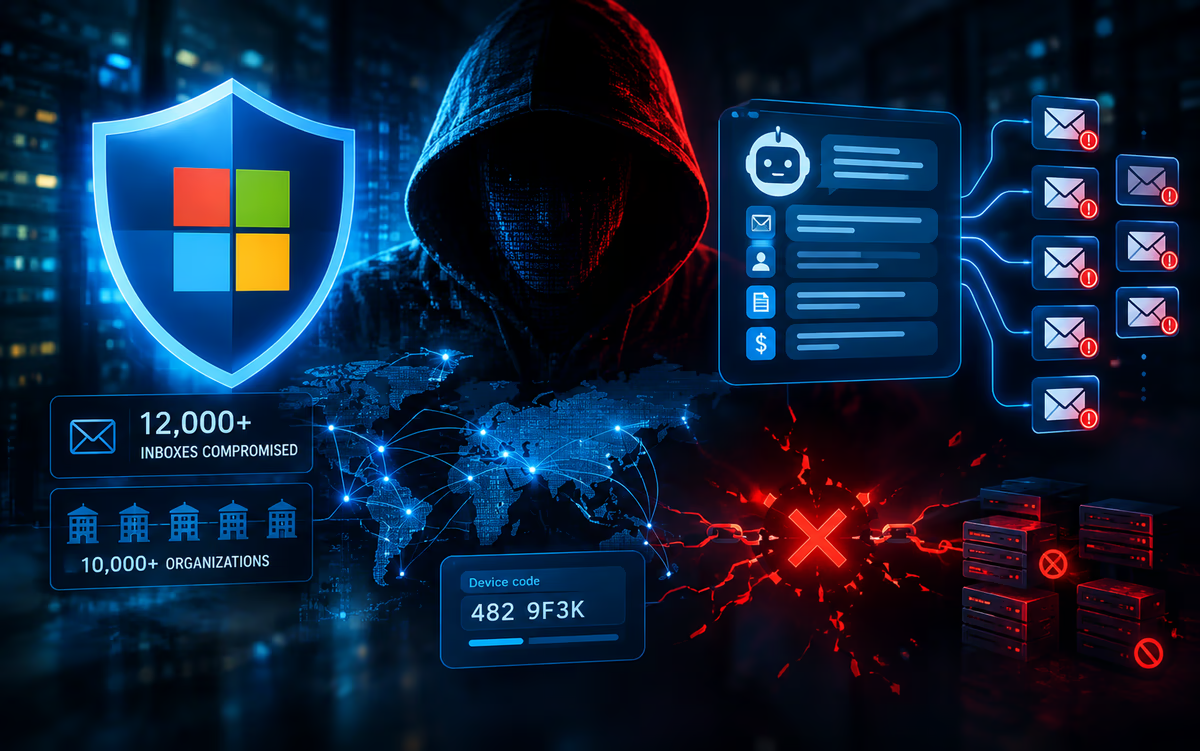
O núcleo do serviço era um chatbot de IA capaz de analisar a caixa de entrada da vítima e identificar relações de confiança, autorizações de pagamento e responsabilidades sensíveis dentro de uma organização. A ferramenta chegava a analisar 5.000 e-mails comprometidos simultaneamente.
A IA não escrevia mensagens apenas — ela escolhia as vítimas
A inteligência artificial não estava apenas ajudando criminosos a escrever mensagens mais convincentes. Ela decidia quem atacar, quem personificar e como explorar essa relação da forma mais lucrativa possível.
O alcance global em poucos meses
Lançada em fevereiro de 2026, a EvilTokens já havia sido associada a mais de 12.000 caixas de entrada comprometidas em mais de 10.000 organizações ao redor do mundo.
Os países mais afetados foram:
- Estados Unidos
- Canadá
- Reino Unido
- Austrália
- Índia
- França
As vítimas incluíam empresas de distribuição, construção, serviços financeiros, imobiliário, ensino superior e saúde. A Coinbase rastreou cerca de US$ 1,1 milhão em receita gerada pela plataforma.
Como o golpe começava: o “phishing de código de dispositivo”
A EvilTokens explorava uma técnica conhecida como “phishing de código de dispositivo” para invadir as contas.
A vítima recebia iscas de phishing personalizadas, se passando por propostas de licitação, contratos de parceria, avisos de remuneração e benefícios de funcionários ou alertas de expiração de senha. Ao clicar no link, um script de automação gerava um código fraudulento.
A vítima o inseria na página legítima da Microsoft e, sem digitar a senha, concedia acesso à própria conta.
Por trás desse processo, a EvilTokens usava uma lógica de backend desenvolvida em Node.js para automatizar etapas do ataque e dificultar a detecção por sistemas tradicionais baseados em assinaturas ou padrões.
O método explorava um sistema de autenticação originalmente criado para TVs e aparelhos com recursos de entrada limitados.
O que a IA fazia depois de entrar na caixa de entrada
Depois de invadir uma conta, a ferramenta de IA assumia o trabalho pesado:
- Resumia e traduzia e-mails
- Mapeava funções organizacionais
- Identificava conversas sobre transferências bancárias
- Localizava faturas de fornecedores
- Sugeria quem seria mais fácil de personificar
Depois de comprometer uma conta, os criminosos também podiam criar novos e-mails de phishing com base nas informações encontradas na caixa de entrada, inclusive usando a identidade de contatos de confiança para tornar as fraudes mais convincentes.
Um “produto” completo, vendido como assinatura
A EvilTokens era vendida no Telegram por US$ 1.500 de adesão + US$ 500 mensais, com painéis de gerenciamento e suporte ao cliente — funcionando como um verdadeiro software comercial.
A ironia: a própria ferramenta foi criada com IA
Grandes partes da plataforma foram construídas com “codificação por vibração” (vibe coding). Ou seja, os próprios criminosos também usaram inteligência artificial para ajudar a desenvolver a ferramenta.
A Microsoft afirmou que a IA reduziu as barreiras nas duas pontas da operação: tanto para criar a plataforma quanto para utilizá-la em ataques.
Como a operação foi desmontada
A ação reuniu Microsoft, Health-ISAC, Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, The Shadowserver Foundation e TRM Labs.
Com autorização do Tribunal Distrital dos EUA para o Distrito Leste da Virgínia, foram apreendidos 50 sites e desativados mais de 150 domínios de suporte.
Prisões no Reino Unido
Em 11 de setembro de 2026, a Polícia Metropolitana de Londres prendeu dois homens, de 32 e 38 anos, em conexão com a EvilTokens. Ambos foram liberados sob fiança enquanto a investigação continua.
Um marco na luta contra o cibercrime com IA
Essa foi a 40ª interrupção judicial da Unidade de Crimes Digitais da Microsoft — e a primeira contra um serviço de cibercrime de ponta a ponta habilitado por inteligência artificial.
O alerta que fica para as empresas
Segundo a Microsoft, o modelo de crime demonstrado pela EvilTokens não desaparecerá com o fim da plataforma. Para as organizações, a empresa recomenda presumir que, uma vez comprometida uma caixa de entrada, os criminosos podem entender seu conteúdo em minutos — não em dias.
Por isso, além de proteções de identidade robustas, empresas devem verificar por um segundo canal confiável qualquer solicitação para alterar dados de pagamento, redirecionar fundos ou aprovar transações fora do padrão.
Fontes e Referências
- Microsoft (Set. 2026). Disrupting EvilTokens: The AI chatbot built for cybercrime. Acesse aqui.
- Ars Technica (Set. 2026). Microsoft disrupts AI-assisted platform that compromised 12,000. Acesse aqui.
- Axios (Set. 2026). Microsoft takes down EvilTokens cybercrime platform. Acesse aqui.