O Exército de 8 Mil Hackers de Kim Jong-un: Como a Coreia do Norte Treina Crianças para Roubar Bilhões no Mundo Digital
De salas de aula a ataques mundiais: a máquina cibernética de Pyongyang

A Coreia do Norte, conhecida por seu isolamento e rígido controle estatal, encontrou em um novo tipo de soldado a chave para driblar sanções e impulsionar sua força militar: o hacker. E o que mais choca nessa estratégia é que tudo começa ainda na infância. Sob o comando de Kim Jong-un, o país desenvolveu uma máquina de guerra invisível com mais de 8 mil hackers altamente treinados, segundo o jornal americano The Wall Street Journal.
Esses especialistas cibernéticos já foram responsáveis por ataques devastadores, como o que atingiu o estúdio Sony Pictures em 2014, causando um prejuízo de US$ 200 milhões, e o maior roubo de criptomoedas da história, que ocorreu em fevereiro de 2025, quando a corretora Bybit, com sede em Dubai, perdeu US$ 1,5 bilhão em tokens Ethereum para hackers norte-coreanos.
Doutrinação e treinamento desde os 5 anos
O regime norte-coreano identifica talentos em matemática e ciências ainda na infância, a partir dos cinco anos de idade, conforme revelou Michael Barnhart, do Google Threat Intelligence Group. Esses jovens prodígios são enviados a escolas de elite, como as Keumseong 1 e 2, em Pyongyang, onde recebem formação especializada em lógica computacional, criptografia, engenharia reversa e outras disciplinas estratégicas.
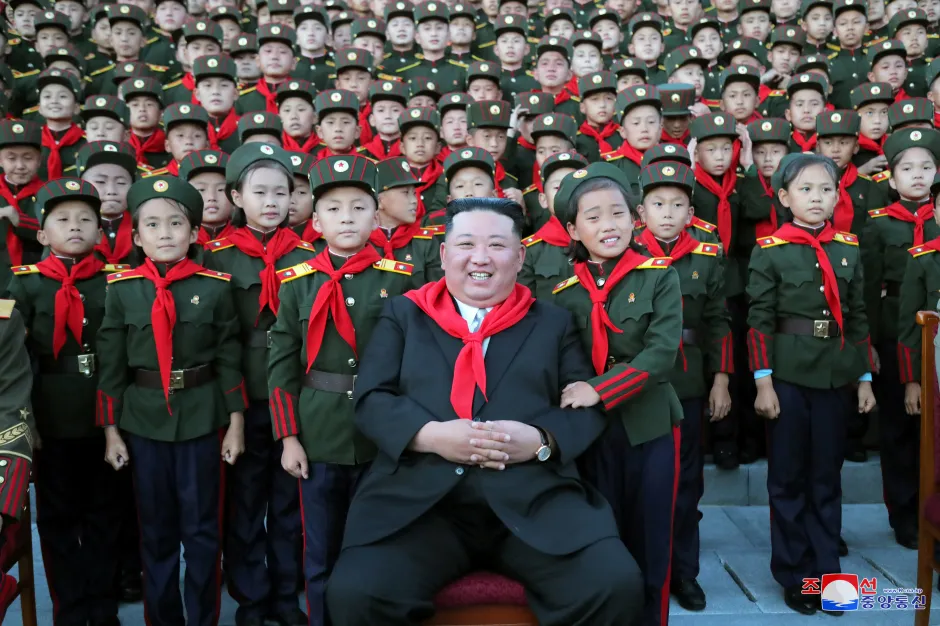
Após o ensino médio, seguem para universidades como a Universidade Kim Il Sung e a Universidade de Tecnologia Kim Chaek. O processo não para por aí: muitos deles são enviados por cerca de um ano para a China ou a Rússia, onde têm acesso irrestrito à internet — um luxo quase inexistente dentro da Coreia do Norte — e recebem treinamento técnico de ponta, além de praticar invasões em redes estrangeiras.
Essa preparação é tratada como projeto estratégico de Estado. O Partido dos Trabalhadores da Coreia, que comanda o país, oferece benefícios às famílias dos jovens hackers, como moradias privilegiadas, alimentos em quantidade e salários elevados. Em troca, exige lealdade absoluta.
Segundo o desertor Kim Heung-kwang, em entrevista à Al-Jazeera, esses jovens são doutrinados para acreditar que estão salvando o país através do cibercrime. “Eles não se veem como criminosos, mas como heróis nacionais”, declarou.
Grupo Lazarus: o rosto digital do terror
Boa parte dos hackers treinados pelo regime acaba sendo integrada ao famigerado Lazarus Group — ou Grupo Lazarus, em português — uma divisão secreta vinculada ao Reconnaissance General Bureau, órgão de inteligência militar norte-coreano. Também conhecido como Guardians of Peace ou Whois Team, o grupo é responsável por alguns dos maiores ataques cibernéticos do século.
Entre os mais famosos está o ataque à Sony Pictures, em retaliação ao lançamento do filme “A Entrevista”, que zombava do líder Kim Jong-un. Outro episódio foi o ataque ao sistema Swift, que resultou no roubo de dezenas de milhões de dólares de bancos ao redor do mundo. Mas foi em 21 de fevereiro de 2025 que o Grupo Lazarus alcançou um novo patamar: roubou US$ 1,5 bilhão em Ethereum da corretora Bybit em uma única ação.
Bybit: segurança negligenciada
A Bybit utilizava o Safe{Wallet}, um software gratuito e de código aberto para a proteção de suas carteiras. Embora amplamente usado no setor, o Safe{Wallet} depende de auditorias frequentes e de monitoramento rigoroso para evitar falhas — o que, neste caso, não ocorreu.
Hackers norte-coreanos, ligados ao Grupo Lazarus, aproveitaram essa brecha. Eles conseguiram injetar um código malicioso na interface do Safe{Wallet} hospedada na AWS. Durante quatro dias, a modificação permaneceu despercebida. Bastou uma única transferência feita pelos signatários da Bybit para que o controle da carteira fria caísse nas mãos dos criminosos.
O ataque revelou uma verdade incômoda: soluções gratuitas podem custar caro. Enquanto alternativas pagas oferecem suporte especializado, atualizações constantes e segurança reforçada, softwares abertos exigem que o próprio usuário mantenha a proteção — algo que a Bybit, infelizmente, subestimou neste caso.
A resposta internacional veio rapidamente: o FBI apreendeu diversos domínios utilizados pelos hackers, como pool.mixcenter.io e pool.btc2moon.io. Mas o estrago já estava feito.
Empresas falsas nos EUA e manipulação global
Além de ataques diretos, o regime recorre a táticas mais sutis, como a criação de empresas de fachada nos Estados Unidos para enganar profissionais de tecnologia e infiltrar malwares em grandes corporações. Segundo a Reuters, empresas como Blocknovas LLC e Softglide LLC foram criadas por hackers norte-coreanos para simular serviços legítimos de tecnologia e capturar dados sensíveis de alvos internacionais.
Esse método, conhecido como engenharia social, é usado tanto para espionar quanto para facilitar futuros ataques. O objetivo é um só: garantir fluxo de dinheiro para sustentar o regime e seu programa nuclear.
Por que o crime cibernético é vital para o regime
O desenvolvimento de mísseis balísticos e armas nucleares custa caro — e a Coreia do Norte está sufocada por sanções internacionais. Por isso, o cibercrime se tornou uma das principais fontes de financiamento do regime.
Uma investigação da ONU em 2022 revelou que o país já havia arrecadado US$ 2 bilhões por meio de ataques digitais. Desde então, os valores vêm crescendo exponencialmente.
Como disse o antigo líder Kim Jong-il, pai de Kim Jong-un:
“Todas as guerras do futuro serão guerras de computadores.”
Essa previsão parece ter se cumprido. A Coreia do Norte transformou o ciberespaço em seu principal campo de batalha, e seu maior trunfo está nas mãos de pessoas treinadas desde criança para serem soldados digitais — leais, invisíveis e perigosamente eficazes.